Parte 4 de 4 da série Segurança de IA para Empresas
Nesta parte final da série, reunimos tudo o que foi abordado até aqui — fundamentos de segurança de IA, comparações de plataformas e medidas proativas de segurança — para nos concentrarmos na governança. A segurança de IA não depende apenas de defesas técnicas; ela também exige políticas claras, frameworks de gestão de risco, medidas de conformidade e responsabilização organizacional.
Um framework de governança de IA bem definido garante que as implantações de IA permaneçam seguras, éticas, transparentes e em conformidade com as regulamentações do setor. Este artigo explora os principais pilares da governança, de políticas internas a auditorias contínuas e alinhamento regulatório.
Por que a governança de IA é essencial#
A governança de IA conecta segurança, conformidade e considerações éticas. Sem um framework estruturado, as organizações enfrentam riscos como violações regulatórias, danos à reputação, incidentes de segurança e ações judiciais relacionadas a vieses de IA.
Uma estratégia sólida de governança deve garantir:
Segurança: os modelos de IA são protegidos contra ameaças adversariais, envenenamento de dados e acesso não autorizado.
Uso ético de IA: decisões orientadas por IA permanecem justas, imparciais e explicáveis para usuários e reguladores.
Conformidade regulatória: as implantações de IA seguem frameworks como ISO 27001, GDPR, SOC 2, NIST AI RMF e o AI Act da UE.
Resiliência operacional: os modelos de IA são monitorados, atualizados e auditados para prevenir falhas.
Ao integrar governança aos sistemas de IA desde o primeiro dia, as organizações reduzem riscos e constroem confiança com as partes interessadas.
Principais pilares da governança de IA#
1. Estabelecimento de políticas internas de segurança e ética de IA#
As organizações precisam de políticas internas bem definidas para reger a segurança, a conformidade e os padrões éticos de IA. Essas políticas devem abordar:
Privacidade e proteção de dados: definir como dados sensíveis são coletados, armazenados e processados pelos modelos de IA.
Auditorias de viés e equidade: avaliar regularmente os vieses dos modelos e garantir equidade na tomada de decisão.
Controles de acesso e protocolos de segurança: implementar acesso Zero Trust à IA, garantindo que apenas pessoas autorizadas possam modificar ou implantar modelos.
Transparência e explicabilidade: as decisões de IA devem ser interpretáveis e justificáveis, especialmente em ambientes de alto impacto.
Para aplicar essas políticas, as organizações devem criar um comitê multifuncional de governança de IA, composto por equipes de segurança, conformidade, jurídico e tecnologia.
2. Implementação de frameworks de gestão de risco de IA#
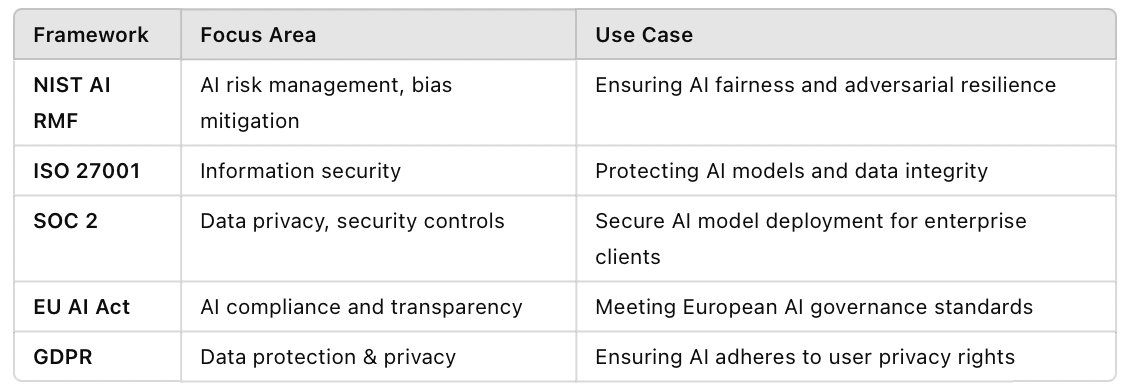
Para gerenciar riscos de IA de forma eficaz, as empresas devem se alinhar a frameworks reconhecidos pelo setor, como:
 Ampliar ↗
Ao integrar esses frameworks, as empresas podem reduzir riscos de conformidade e alinhar a governança de IA às melhores práticas do setor.
3. Auditoria contínua e monitoramento de conformidade#
A segurança de IA não é uma implementação feita uma única vez: exige avaliação contínua. As organizações devem:
Realizar auditorias regulares de segurança para detectar vulnerabilidades nos modelos de IA.
Implementar monitoramento automatizado de conformidade para acompanhar o comportamento da IA em relação às políticas de governança.
Utilizar ferramentas de logging e observabilidade, como Splunk, Datadog e ELK Stack, para detectar atividades suspeitas.
Comparar o desempenho da IA com os requisitos regulatórios para garantir conformidade contínua.
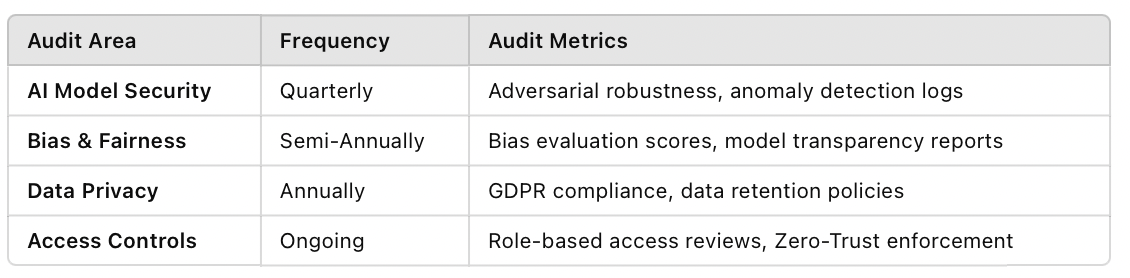
Um checklist estruturado de auditoria ajuda a manter a consistência da governança:
 Ampliar ↗
Auditorias regulares reduzem os riscos de governança e fortalecem a postura de segurança de IA.
4. Resposta a incidentes de IA e medidas de responsabilização#
Apesar da segurança proativa, os sistemas de IA continuam sujeitos a ataques, falhas ou violações de conformidade. As organizações devem ter planos de resposta a incidentes específicos para IA, que definam:
Protocolos de detecção e resposta a ameaças: estabelecer fluxos predefinidos para responder a anomalias dos modelos de IA.
Comunicação e escalonamento de incidentes: definir quem trata incidentes de segurança de IA e violações de conformidade.
Mitigação automatizada de riscos: utilizar ferramentas de segurança orientadas por IA, como ThreatWarrior e Cortex XSOAR, para automatizar a resposta a ameaças.
Um playbook estruturado de resposta a incidentes de segurança de IA garante que eles sejam tratados de forma eficiente e transparente.
5. Governança de IA em ação: estudos de caso por setor#
Setor financeiro: garantindo a conformidade de modelos de IA#
Um grande banco implantou IA para detectar fraudes, mas enfrentou pressão regulatória por preocupações com explicabilidade. Ao implementar NIST AI RMF e auditorias em conformidade com o GDPR, a instituição melhorou a transparência dos modelos e atendeu aos padrões de conformidade.
Setor de saúde: protegendo diagnósticos orientados por IA#
Um hospital utilizava IA para diagnósticos médicos, mas precisava cumprir a HIPAA. Ao impor acesso Zero Trust à IA e auditorias automatizadas de privacidade de dados, os dados dos pacientes permaneceram protegidos enquanto a tomada de decisão assistida por IA melhorava.
Esses casos reais destacam como os frameworks de governança de IA aprimoram segurança, confiança e conformidade.
O futuro da governança de IA#
À medida que a adoção de IA acelera, as organizações devem adaptar suas estratégias de governança à evolução das regulamentações e dos riscos. Entre as principais tendências que moldam a governança de IA estão:
Marca-d'água em modelos de IA: garantir que o conteúdo gerado por IA possa ser rastreado até sua origem.
Aprendizado federado seguro: proteger modelos de IA em ambientes descentralizados.
Expansão da conformidade jurídica de IA: governos ampliando regulamentações específicas para IA, como o AI Act da UE e o AI Bill of Rights dos EUA.
Ao aprimorar continuamente a governança de IA, as organizações podem implantar IA de forma responsável e se antecipar a riscos emergentes.
Considerações finais: uma abordagem abrangente de segurança e governança de IA#
Esta série explorou:
Fundamentos de segurança de IA: compreender riscos como ataques adversariais e preocupações com privacidade de dados.
Comparações de plataformas de IA: avaliar capacidades de segurança em AWS, Azure e GCP.
Segurança proativa de IA: implementar monitoramento em tempo real, red teaming e detecção de anomalias.
Frameworks de governança de IA: estabelecer políticas internas, auditorias de conformidade e planos de resposta a incidentes.
A segurança de IA não depende apenas de tecnologia: envolve governança, ética e responsabilização. As empresas devem adotar uma abordagem abrangente para proteger os sistemas de IA, garantindo conformidade e confiança.
Este é apenas o começo. Conforme as regulamentações e ameaças de IA evoluem, nossas estratégias também precisam evoluir. As organizações que investirem hoje em segurança proativa de IA e governança sólida liderarão o mundo orientado por IA de amanhã.
Isso conclui a série Segurança de IA para Empresas. Se você tiver reflexões ou perguntas, vamos continuar a conversa.