Parte 1 de 4 da série Segurança de IA Corporativa
O cenário de ferramentas de IA evoluiu rapidamente, trazendo oportunidades sem precedentes e desafios significativos de segurança para as empresas. À medida que as organizações correm para integrar essas tecnologias poderosas, compreender os aspectos fundamentais de segurança torna-se crucial para uma implementação segura e em conformidade.
Neste primeiro artigo da nossa série de quatro partes sobre Segurança de IA Corporativa, exploraremos os elementos fundamentais para proteger as ferramentas de IA na sua organização, com foco na avaliação dos termos de serviço e nas considerações de privacidade de dados.
A base: uma abordagem sistemática de avaliação
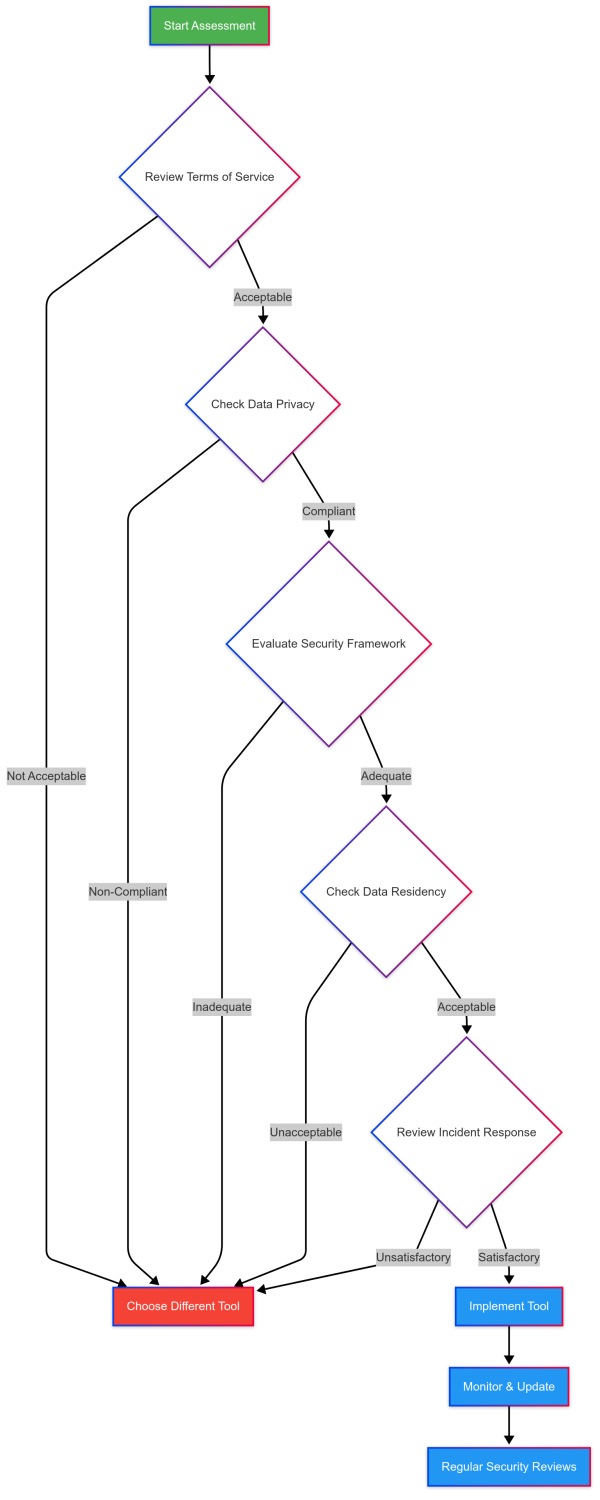
Antes de entrar em ferramentas ou implementações específicas, as organizações precisam de uma abordagem estruturada para avaliar soluções de IA. Este framework pode orientar você pelos pontos críticos de decisão:
 Ampliar ↗
Este framework oferece uma abordagem sistemática para avaliar qualquer ferramenta de IA, começando pelos aspectos mais fundamentais: termos de serviço e privacidade de dados.
Termos de serviço: sua primeira linha de defesa
Na pressa de implementar soluções de IA, muitas organizações negligenciam a importância crítica dos termos de serviço (ToS). Esses documentos são mais do que formalidades jurídicas — são sua primeira linha de defesa para proteger os dados e interesses da organização.
A base de qualquer contrato de serviço está nos direitos de uso dos dados. As organizações precisam compreender completamente a situação explícita da titularidade dos dados após o processamento, assim como quaisquer direitos concedidos ao provedor de serviço. Isso inclui examinar cuidadosamente as políticas de retenção e exclusão de dados, além de garantir a manutenção de direitos claros de acesso e modificação durante todo o ciclo de vida dos dados.
Os compromissos de segurança constituem outro aspecto crucial da avaliação dos termos de serviço. Os provedores devem detalhar claramente suas medidas de segurança, incluindo detalhes específicos de implementação e cronogramas regulares de auditoria. Preste especial atenção aos padrões de criptografia e às garantias de proteção de dados, pois eles constituem a espinha dorsal da sua segurança de dados.
Os protocolos de resposta a incidentes merecem análise especial nos termos de serviço. Os termos devem detalhar explicitamente os prazos de notificação de violações, os procedimentos de investigação e as políticas de remediação. Compreender previamente esses aspectos garante que sua organização possa responder eficazmente a possíveis incidentes de segurança.
Privacidade de dados: além da conformidade
A privacidade de dados em implementações de IA vai muito além das considerações tradicionais de proteção de dados. Sistemas de IA frequentemente exigem acesso a grandes conjuntos de dados, tornando as considerações de privacidade mais complexas e sutis do que em implantações convencionais de software.
A questão da retenção de dados ganha novo significado em contextos de IA. As organizações precisam compreender não apenas por quanto tempo os dados serão armazenados, mas também a distinção entre políticas de processamento e armazenamento. A verificação da exclusão torna-se particularmente importante ao lidar com informações sensíveis processadas por sistemas de IA.
Os mecanismos de controle de acesso são um componente crítico da privacidade de dados. Sua organização precisa de visibilidade clara dos níveis de permissão dos usuários e dos mecanismos de autenticação. Esses sistemas devem manter trilhas de auditoria detalhadas, permitindo acompanhar e monitorar padrões de acesso a dados ao longo do tempo.
Talvez o mais importante seja que as organizações precisam de clareza sobre a transparência do processamento. Compreender exatamente como os sistemas de IA usam seus dados, distinguir o uso para treinamento do uso para inferência e manter políticas claras sobre acesso de terceiros são aspectos essenciais para preservar a privacidade em implementações de IA.
Preparando a implementação
Uma implementação bem-sucedida começa com a documentação completa dos seus requisitos de termos de serviço e com o mapeamento das necessidades de privacidade aos requisitos regulatórios. Crie critérios específicos de avaliação alinhados às necessidades particulares da organização e documente cuidadosamente seu processo decisório. Uma comunicação clara com os stakeholders durante todo esse processo garante alinhamento e compreensão em toda a organização.
Olhando adiante
No próximo artigo da série, aprofundaremos a comparação dos recursos de segurança de diferentes plataformas de IA e exploraremos como avaliar frameworks de segurança de forma eficaz. Examinaremos plataformas específicas e suas capacidades de segurança, ajudando você a tomar decisões informadas para sua organização.
Acompanhe a Parte 2: "Recursos de segurança de plataformas de IA: uma análise comparativa", em que exploraremos comparações detalhadas de plataformas e avaliações de frameworks de segurança.