Parte 3 de 4 da série Segurança de IA Empresarial
Nos artigos anteriores, exploramos os Fundamentos de Segurança de IA (termos de serviço e privacidade de dados) e realizamos uma análise comparativa das principais plataformas de IA. Agora, na Parte 3, passamos dos conceitos fundamentais para estratégias avançadas de segurança: como adotar uma postura de segurança proativa, implementar detecção de ameaças em tempo real e alinhar-se a padrões de segurança reconhecidos internacionalmente, como ISO 27001, SOC 2, NIST 800-53 e o NIST AI Risk Management Framework (AI RMF).
Essas medidas são essenciais para construir confiança em sistemas de IA e, ao mesmo tempo, garantir sua segurança e conformidade.
Por que a segurança proativa é essencial para sistemas de IA#
Os sistemas de IA são altamente dinâmicos, processam grandes volumes de dados em tempo real e evoluem continuamente por meio de retreinamento e fine-tuning. Essa complexidade introduz vulnerabilidades específicas, incluindo:
Envenenamento de modelos: inserção de dados maliciosos nos conjuntos de treinamento para manipular o comportamento da IA.
Ataques adversariais: manipulação de entradas para induzir modelos de IA a previsões incorretas (por exemplo, enganar sistemas de reconhecimento facial).
Extração de dados (inversão de modelo): reconstrução de dados privados de treinamento por meio de consultas ao sistema de IA.
Ataques de prompt injection (para LLMs): exploração de vulnerabilidades nas entradas para manipular modelos generativos.
A segurança reativa tradicional — corrigir vulnerabilidades conhecidas depois de incidentes — já não é suficiente. As organizações precisam de segurança proativa, voltada a antecipar riscos, identificar possíveis ameaças cedo e mitigá-las antes que se transformem em incidentes.
Uma abordagem de segurança proativa é crucial para setores que dependem da IA em operações de missão crítica, como finanças, saúde e sistemas autônomos.
Violações reais de segurança de IA e lições aprendidas#
A segurança proativa não é apenas teórica: ela é essencial. Incidentes recentes de segurança de IA ilustram essa necessidade:
Ataque adversarial à Tesla (2020): pesquisadores enganaram o piloto automático da Tesla, fazendo-o interpretar incorretamente placas de limite de velocidade ao colar adesivos nelas, demonstrando a fragilidade da IA em ambientes reais.
Lição: os modelos de IA devem passar por testes adversariais de red team antes da implantação.
Vazamento de dados do ChatGPT (2023): um bug expôs históricos de conversas entre usuários, destacando o risco associado ao armazenamento de conteúdo gerado por IA e a vazamentos de memória.
Lição: implementar gerenciamento seguro de memória e controles de acesso granulares para LLMs.
Exploração de modelo financeiro (2024) O modelo de detecção de fraudes com IA de uma grande instituição financeira foi manipulado por atacantes que estudaram e contornaram seus mecanismos de detecção de anomalias.
Lição: a segurança de IA deve incorporar modelos de ameaça adaptativos, que evoluam diante do comportamento adversarial.
Componentes fundamentais da segurança proativa de IA#
Uma estratégia de segurança proativa de IA deve incluir:
1. Monitoramento contínuo#
Implemente detecção de anomalias em tempo real nas entradas, saídas e estados internos dos modelos.
Use plataformas de observabilidade (por exemplo, Datadog e Splunk) para monitorar desvios no comportamento dos modelos de IA.
2. Detecção automatizada de ameaças#
Utilize ferramentas de segurança orientadas por IA para identificar padrões incomuns que indiquem envenenamento de dados, inversão de modelos ou atividade adversarial.
Exemplo: autoencoders e SVMs de uma classe para detecção de anomalias em pipelines de MLOps.
3. Testes adversariais e red teaming#
Simule ataques com ferramentas como IBM Adversarial Robustness Toolbox ou Microsoft Counterfit.
Realize testes de prompt injection em LLMs para avaliar vulnerabilidades.
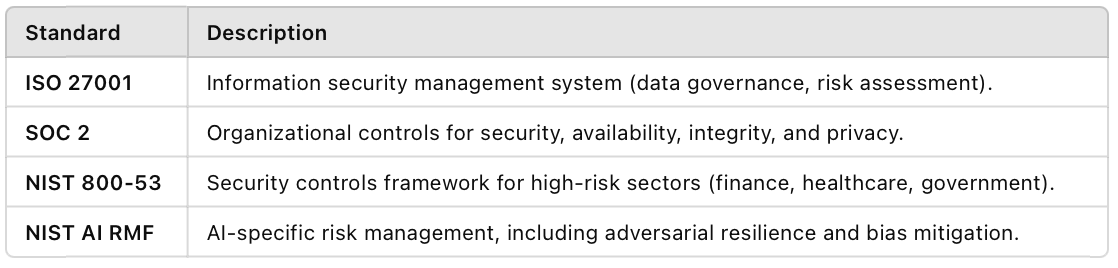
4. Conformidade com padrões de segurança#
As organizações devem se alinhar a frameworks reconhecidos globalmente para formalizar as boas práticas de segurança:
 Ampliar ↗
Ao adotar esses padrões, as organizações demonstram responsabilidade pela segurança de IA e reduzem o risco de não conformidade regulatória.
Ferramentas e tecnologias de segurança de IA#
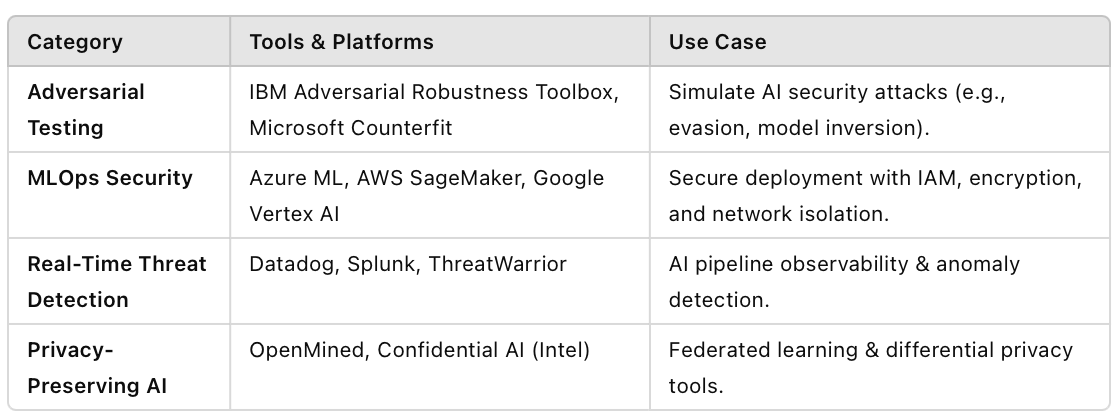
A segurança proativa exige o uso de ferramentas avançadas de segurança. Veja a visão geral:
 Ampliar ↗
Regulamentações e recursos de conformidade relevantes#
ISO 27001: https://www.iso.org/standard/27001
NIST 800-53: https://csrc.nist.gov/publications/detail/sp/800-53/rev-5/final
NIST AI RMF: https://www.nist.gov/itl/ai-risk-management-framework
SOC 2: https://www.aicpa-cima.com/topic/audit-assurance/audit-and-assurance-greater-than-soc-2
EU AI Act: https://artificialintelligenceact.eu/
U.S. AI Bill of Rights: https://bidenwhitehouse.archives.gov/ostp/ai-bill-of-rights/
Considerações finais: preparando-se para a governança de IA empresarial#
Este artigo apresentou medidas de segurança proativa para IA, da detecção de ameaças em tempo real à conformidade com padrões de segurança.
Na Parte 4, exploraremos como construir um framework de governança de IA de ponta a ponta, abordando:
Políticas internas de segurança de IA
Boas práticas de implantação ética de IA
Auditorias contínuas de segurança de IA