Em IF regulada, o critério não é velocidade: é demonstrabilidade. Esta abertura fixa a tese, o princípio Produto ≠ Fornecedor e o mapa das cinco partes seguintes.
Adotar IA generativa numa startup e adotar IA generativa numa instituição financeira regulada pelo Banco Central do Brasil são problemas diferentes. Na startup, o critério principal é velocidade. Na instituição financeira, o critério principal é demonstrabilidade: a capacidade de provar, para um auditor externo ou para o regulador, que cada decisão tomada no processo foi consciente, documentada e proporcional ao risco.
Esta série de seis artigos cobre essa construção: o programa de IA generativa corporativa dentro de um ambiente regulado, com os pilares que, na prática, podem determinar o sucesso ou o fracasso de uma iniciativa como essa. É o que acontece na prática quando governança, frameworks, arquitetura, engenharia de processo e infraestrutura de agentes precisam trabalhar juntos dentro dos limites reais de uma instituição financeira sujeita à Resolução CMN 4.893/2021 (atualizada pela CMN 5.274/2025), à LGPD, à LC 105/2001 e às orientações da CVM e da ANBIMA.
Por que este tema agora
O mercado financeiro brasileiro está numa inflexão dupla.
De um lado, lideranças de tecnologia sabem que IA generativa entrega ganhos reais (estudos da McKinsey apontam ganhos entre 20% e 45% em tarefas de engenharia de software), com pressão por adoção vindo de cima e de baixo nas organizações. O número é importante e ao mesmo tempo enganoso: o estudo do METR em 2025, com desenvolvedores experientes em repositórios grandes de open source, encontrou o sinal oposto: tarefas 19% mais lentas com IA. O ganho depende do contexto.
Do outro lado, o regulador brasileiro não ficou parado. A Resolução CMN 4.893/2021, reforçada pela CMN 5.274/2025 (publicada em 18/12/2025, com adequação obrigatória até 1º de março de 2026), exige notificação ou autorização prévia ao BCB para processamento em nuvem no exterior, controles mínimos verificáveis e rastreabilidade fim a fim. A LGPD impõe obrigações de base legal e transferência internacional. A LC 105/2001 deixa pouca margem para interpretação criativa sobre sigilo bancário. A CVM tem regras de informação privilegiada que se aplicam diretamente a casos de uso de IA. E em março de 2026 a ANBIMA e a Zetta lançaram o GAIG (Guia de Avaliação de IA Generativa), sinalizando que o mercado de capitais quer padrões verificáveis para quem contrata fornecedores de IA.
Esses temas saem do plano abstrato no momento em que precisam virar código. Já tratei de parte disso num artigo anterior sobre guardrails regulatórios num assistente de investimentos, onde a tensão entre CVM, ANBIMA e LGPD aparece no critique_node que decide se uma resposta sai ou não. Este artigo está num degrau acima: antes de chegar ao guardrail no código, alguém precisa ter desenhado o programa que torna esse guardrail possível.
O resultado prático pode ser um campo minado. Iniciativas de IA em instituições financeiras podem falhar não por falta de tecnologia, mas por uma sequência errada de decisões: contratar antes de ter política, treinar antes de ter classificação de dados, colocar usuário em produção antes de ter trilha de auditoria.
Um princípio que precisa estar claro desde o início
Antes do mapa da série, um princípio atravessa todos os seis artigos e precisa de destaque desde já:
> Produto ≠ Fornecedor. O regime de dados é definido pelo produto, não por quem o faz.
O critério de avaliação regulatória de uma ferramenta de IA não é "qual fornecedor", mas sim "qual produto, qual regime de dados, qual cobertura de compliance".
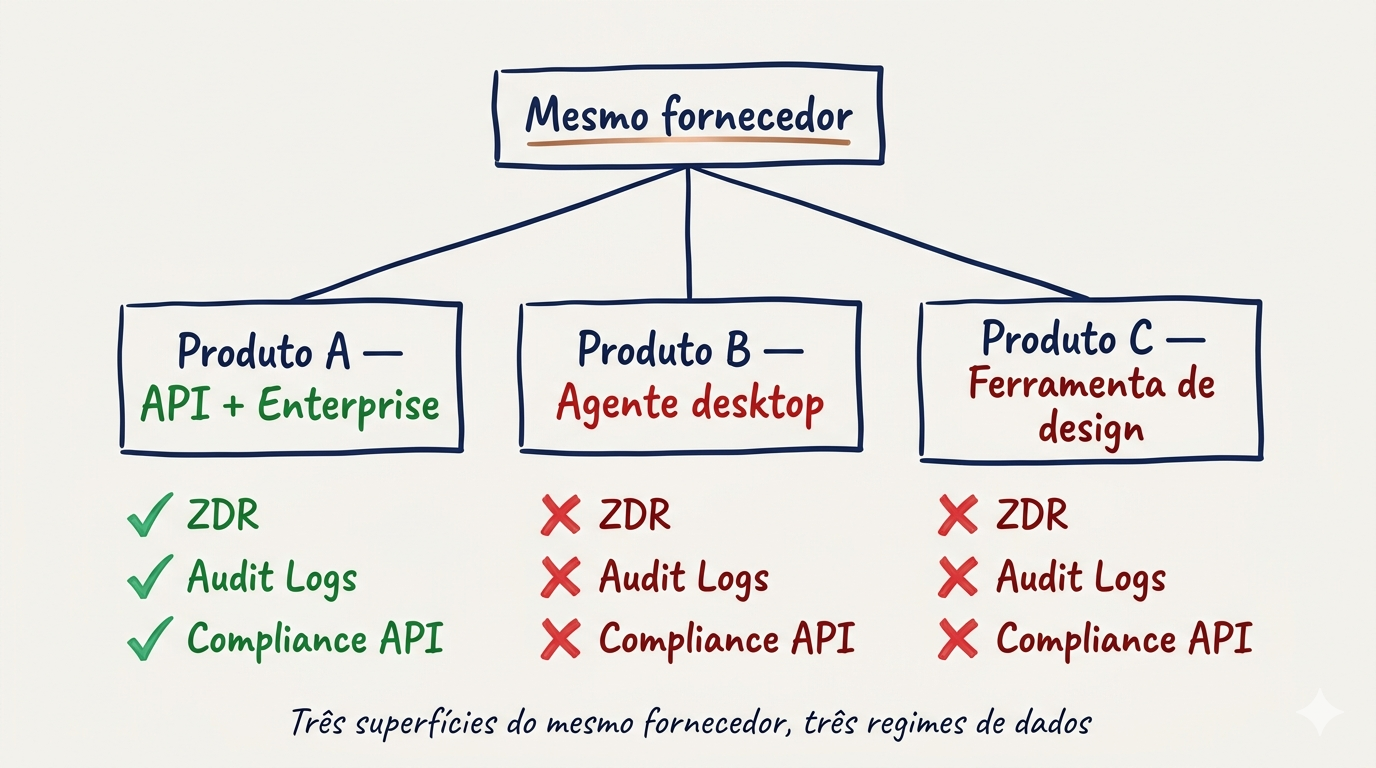
Um mesmo fornecedor pode ter: API e interface Enterprise com ZDR (Zero Data Retention, onde o fornecedor não retém dados do prompt nem do output após a inferência), Audit Logs (registros íntegros de cada chamada, exportáveis para o SIEM da instituição) e Compliance API (endpoint administrativo que entrega esses logs e metadados em formato auditável) disponíveis, e produto de agente desktop e produto de design sem nenhum dos três. Usar os dois sem distinção é a receita para incidente de compliance. Em janeiro de 2026 já houve incidente público documentado de exfiltração via prompt injection num desses produtos paralelos, exatamente o tipo de surpresa que o princípio existe para evitar. Veremos mais sobre isso na parte 4, a qual entra no detalhe técnico.
Três superfícies do mesmo fornecedor, três regimes de dados:
 Ampliar ↗
O nome no contrato não diz nada sobre o que pode entrar no prompt.
A distinção precisa ser explícita em três lugares: política de uso, catálogo de ferramentas autorizadas e treinamento obrigatório. Sem isso, basta um colaborador competente, bem-intencionado e desinformado para virar o ponto de falha do programa.
O que vem nos próximos cinco artigos#
Parte 2 O labirinto regulatório brasileiro: análise norma por norma do que BACEN, CVM, ANBIMA e LGPD exigem antes do primeiro prompt: CMN 4.893/2021 + CMN 5.274/2025, LC 105/2001, LGPD arts. 20/33/46, orientações da CVM e GAIG. Inclui a distinção entre países com e sem convênio de supervisão com o BCB e a análise dos MoUs (Memorandos de Entendimento); natureza não vinculativa, declarações de intenção, não acordos juridicamente exigíveis. Compara contratação direta com o provedor, via hyperscaler com região brasileira (AWS sa-east-1, Azure Brazil South, GCP São Paulo) e via SaaS com LLM embutido.
Parte 3 Frameworks na prática: NIST AI RMF 1.0, ISO/IEC 42001:2023, OWASP LLM Top 10 2025, OWASP Agentic Top 10 2026 e o GAIG. Cada framework traduzido em controle concreto e na evidência que o auditor pede: política assinada, dashboard de SIEM, relatório de red-team, registro de revisão humana; não a intenção, o artefato verificável.
Parte 4 Arquitetura, onde a política vira controle técnico: por que o gateway on-premises (gateway de inspeção de prompts self-hosted em VPC brasileira) precisa estar no Brasil para resolver LGPD art. 33, LC 105 e CMN 4.893 simultaneamente. Fail-closed como princípio: na ausência ou falha de controle, o sistema para; não degrada para modo menos seguro. Residência de dados (onde o dado é processado fisicamente, não a sede jurídica do fornecedor). Trilha de auditoria com retenção de 5 anos. Suplemento sobre superfícies não recomendadas para workload regulado.
Parte 5 Spec-Driven Development com IA: cinco anti-padrões no uso de IA na engenharia (incluindo vibe coding) com a consequência específica para IF regulada. O fluxo de sete etapas com gate de saída explícito em cada uma. A anatomia de uma spec adequada para geração de código com IA.
Parte 6 Harness Engineering: a disciplina que sistematiza tudo. Agent = Model + Harness. Três fases de maturidade da engenharia de IA: prompt → context → harness. Cinco camadas do harness (a infraestrutura corporativa em torno do modelo que torna o agente confiável em produção): guides, sensors, data context layer, orchestration, feedback. A distinção inner harness/outer harness (inner é o que o fornecedor entrega; outer é o que a instituição constrói por cima e é onde CMN 4.893, LGPD e LC 105 viram controle técnico). O inner não cobre obrigações regulatórias brasileiras por design.
O fio condutor#
Os seis pilares não são independentes. A política de governança define o que pode ser feito. Os frameworks fornecem o vocabulário e a estrutura de evidência que o regulador reconhece. A arquitetura transforma a regra em controle técnico que não depende de boa vontade. A distinção entre superfícies reguladas e não reguladas (o princípio Produto ≠ Fornecedor) evita que a adoção bem-sucedida de um produto contamine o programa com o risco de outro. A engenharia de especificação garante que o desenvolvedor produza output auditável. E o harness nomeia e sistematiza a infraestrutura que faz tudo isso funcionar em produção de forma sustentável.
Neste caso a sequência importa. Uma instituição que implementa arquitetura sem política não sabe o que está protegendo. Uma que tem política sem arquitetura técnica correspondente não consegue enforçar nada. Sem entender o regime de dados de cada produto, cria exposição onde acredita ter controle. Mesmo com tudo isso no lugar, programas que não treinam os times falham no primeiro usuário. E quem chega até esse ponto mas não criou o harness tem um sistema que funciona na demonstração e quebra em produção.
Falhar em qualquer um dos seis falha em todos. O programa precisa dos pilares e da sequência.
Para quem é essa série#
A série é para quem precisa apresentar um plano de IA ao Conselho e ao regulador, para quem desenha a topologia que carrega esse plano, para quem dá parecer de compliance sobre o que a topologia faz, e para o engenheiro que vai usar a IA sem virar manchete de incidente. Também é para o profissional que quer construir carreira na intersecção de IA generativa e ambiente regulado, um dos espaços mais escassos e mais demandados do mercado de tecnologia financeira brasileiro em 2026.
Próximo: Parte 2 O labirinto regulatório brasileiro.
#IAGenerativa #Compliance #BACEN #InstituiçãoFinanceira #LGPD #GovernançaDeIA #RegTech