Parte 2 de 6 da série IA Generativa em Instituição Financeira Regulada.
Um disclaimer antes de começar:#
Não sou advogado, e não é necessário ser advogado para acompanhar esta parte da série, mas é necessário ter cuidado. As conclusões abaixo são minha interpretação como profissional de tecnologia, não parecer jurídico. Onde a leitura normativa permite mais de um caminho, eu digo isso explicitamente. Acredito que esta seja a parte mais chata para alguns e a mais crítica de toda a série. E vocês podem estar se perguntando por que um artigo escrito por alguém de tecnologia está gastando tanto tempo com resolução do CMN, LGPD e instrução da CVM. No mundo corporativo, ler norma e produzir parecer regulatório não é atividade do engenheiro, mas sim dos times de Compliance, Jurídico e Segurança da Informação. Mas atuar como desenvolvedor/líder em uma área regulada exige um olhar crítico e preocupado com essas regras, e exige proximidade real com esses times. Quem implementa a arquitetura é quem primeiro percebe quando uma decisão técnica colide com uma obrigação legal, e essa percepção só existe se o engenheiro souber, no mínimo, onde procurar. Este artigo é esse mínimo. Não substitui parecer jurídico formal. Substitui a ignorância confortável de não saber que a pergunta existe.
Antes de escolher modelo, fornecedor ou equipe-piloto, uma instituição financeira regulada precisa responder a uma pergunta que vem antes da pergunta técnica: o que o regulador brasileiro efetivamente exige para que IA generativa rode de forma legal, auditável e defensável?
Se a o artigo anterior cravou demonstrabilidade como critério dominante e Produto ≠ Fornecedor como princípio operacional, este cumpre a promessa de mostrar quais normas concretas materializam esses princípios, e em que ordem precisam ser resolvidas.
A resposta não está em um único normativo. Vem da intersecção de quatro corpos: BACEN (CMN 4.893/2021 + CMN 5.274/2025), LC 105/2001, LGPD e CVM (Lei 6.385/1976 + Instrução CVM 607/2019), somados ao GAIG da ANBIMA como referência setorial de due diligence. Algumas obrigações são explícitas, outras são implícitas por analogia. O artigo percorre, norma por norma, a sequência operacional em que cada uma aparece.
CMN 4.893/2021 + CMN 5.274/2025: a dupla que rege contratação de IA em nuvem A Resolução CMN 4.893/2021 é a norma central para qualquer contratação de processamento e armazenamento de dados em nuvem por instituição autorizada pelo BCB. A Resolução CMN 5.274/2025, publicada em 18 de dezembro de 2025, atualizou o texto e tornou verificáveis os controles técnicos exigidos. A Resolução BCB 538/2025, mesma data, espelha o regime para instituições de pagamento, corretoras e distribuidoras. Juntas, formam o arcabouço regulatório mais direto sobre IA generativa em nuvem.
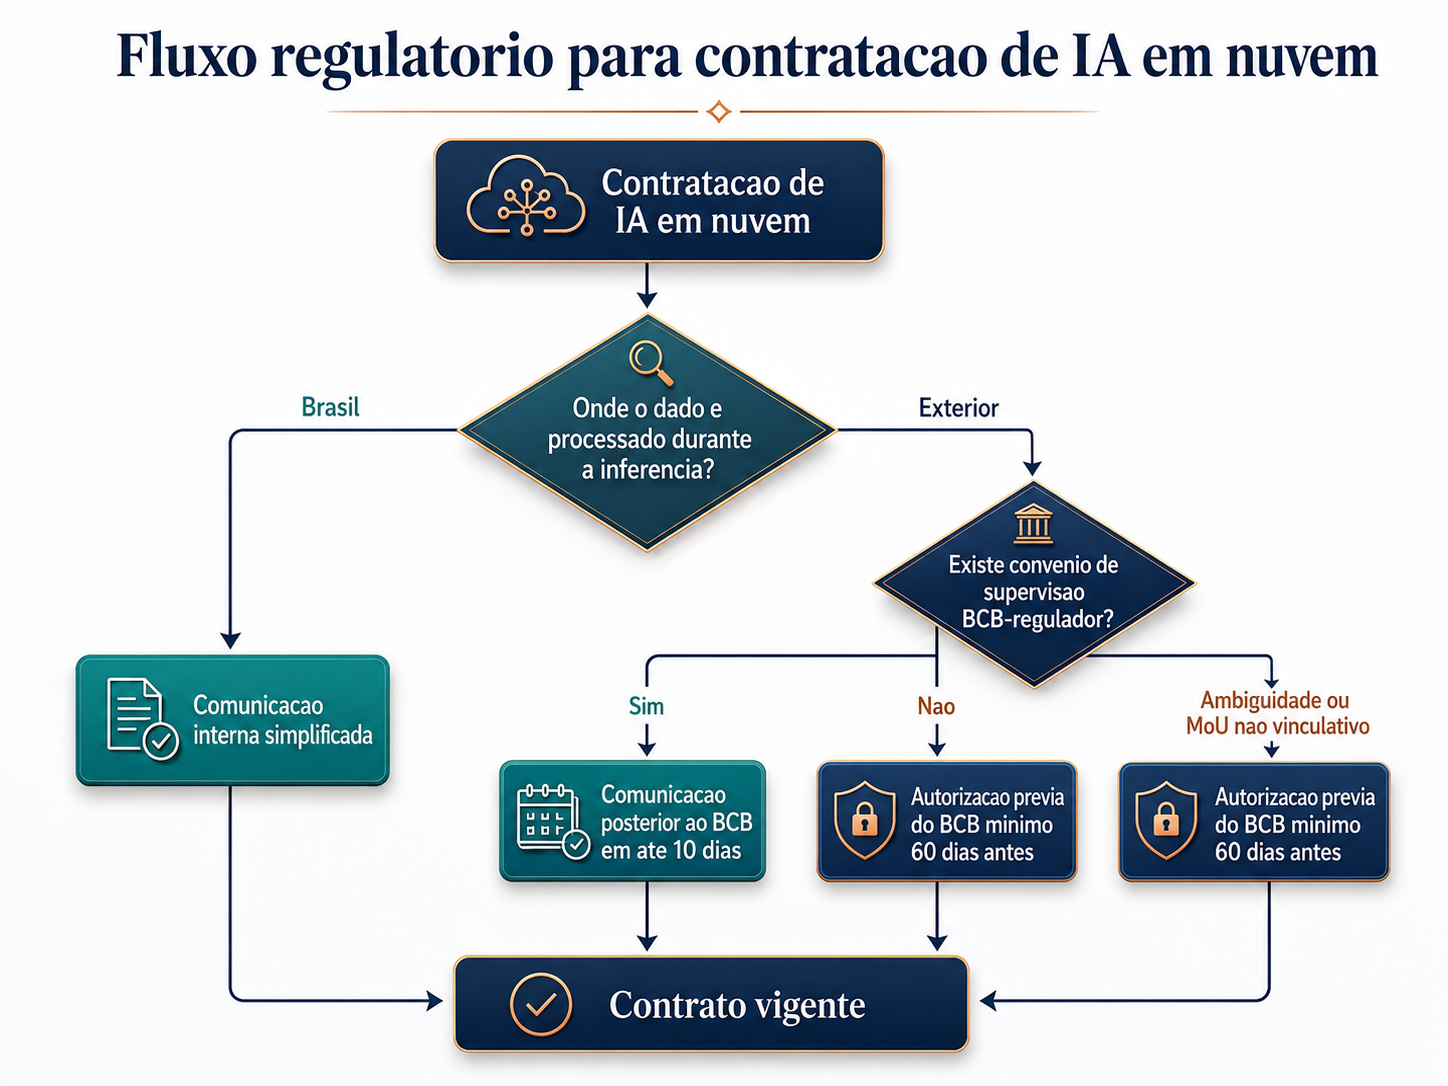
Art. 16, inciso I: dois caminhos, uma pergunta operacional O inciso I do art. 16 institui dois caminhos regulatórios em função do país onde o serviço é prestado:
País com convênio de supervisão entre o BCB e o regulador estrangeiro: comunicação posterior ao BCB em até 10 dias após a contratação, com denominação do prestador, detalhamento dos serviços e países/regiões em que os dados serão processados.
País sem convênio: autorização prévia do BCB com no mínimo 60 dias de antecedência. Alterações contratuais que mudem informações de processamento seguem o mesmo prazo.
A pergunta operacional certa não é "preciso notificar?", mas sim "existe convênio de supervisão entre o BCB e o regulador do país onde o dado é processado durante a inferência?"
 Ampliar ↗
MoUs: o que eles são e o que não garantem O BCB mantém uma seção de Memorandos de Entendimento para fins de supervisão no portal institucional. Com os Estados Unidos, existem dois conjuntos relevantes. O primeiro é o Acordo de Cooperação de 3 de junho de 2003 entre BCB, Federal Reserve System e OCC (Office of the Comptroller of the Currency), estendido em 2006-2007 para incluir FDIC (Federal Deposit Insurance Corporation) e OTS (Office of Thrift Supervisio) como signatários. Trata de supervisão consolidada de organizações bancárias transfronteiriças, troca de informações para autorização e supervisão contínua, e inspeções diretas. O segundo é o MoU BCB–New York State Department of Financial Serviços, assinado em janeiro/fevereiro de 2023, com cláusula expressa de cooperação sobre provedores de serviços de tecnologia terceirizados, incluindo serviços de armazenamento de dados e computação em nuvem (item 15, alínea f). A existência desses MoUs muda parte do enquadramento, mas a leitura prudente do art. 16, inciso I, segue exigindo cuidado. Duas razões. Primeira: o MoU DFS, no item 33, declara expressamente que não é acordo internacional na legislação brasileira e não estabelece obrigações juridicamente vinculantes, não cria direitos exigíveis para terceiros e não derroga normativo nacional. Segunda: os MoUs FED/OCC/FDIC tratam de cooperação supervisória entre autoridades quando há estabelecimento bancário transfronteiriço, não de aprovação de outsourcing contratual de cloud a provedor que não é, em si, supervisionado por essas autoridades. A questão de se um MoU dessa natureza satisfaz o inciso I do art. 16 para fins de contratação de IA em nuvem permanece não pacificada. Resultado prático: o time jurídico de uma instituição financeira pode, com fundamento, ler o MoU FED–OCC–FDIC e o MoU DFS como convênios válidos para o art. 16, inciso I, e adotar comunicação posterior de 10 dias para inferência hospedada em jurisdição coberta por esses MoUs. Pode também, com igual fundamento, manter a autorização prévia de 60 dias como postura padrão, considerando a ressalva expressa de não vinculação do MoU DFS e o escopo supervisório dos MoUs FED/OCC/FDIC. A decisão precisa estar documentada como leitura jurídica institucional, com data, parecer e revisão periódica, não como suposição de equipe técnica.
O que a CMN 5.274 acrescenta A resolução CMN 5.274/2025 torna verificáveis 14 procedimentos e controles mínimos que passam a integrar de forma obrigatória a política de segurança cibernética. Os mais relevantes para infraestrutura de IA:
MFA para acesso externo à rede corporativa e para acesso privilegiado. Aplicável também ao fluxo do desenvolvedor que opera via agente de codificação corporativo (Claude Code, Codex, outros..).
Rastreabilidade ponta a ponta de transações, operações e acessos relevantes, com retenção segura dos logs (integridade, confidencialidade e disponibilidade durante toda a guarda).
Pentest anual por terceiro independente, com retenção de relatórios e planos de ação por cinco anos.
Threat intelligence (monitoramento de internet, deep e dark web) passa a ser controle mínimo, não diferencial.
Controle de sistemas adquiridos de terceiros, aplicável também quando executados em recursos da própria instituição. É o ponto que atinge diretamente o gateway de IA self-hosted: rodar internamente não dispensa o regime de governança de terceiros.
Tradução para IA: gateway que processa prompts corporativos está sujeito a esses controles. Logs, trilha de auditoria, segmentação de rede, MFA e pentest sobre a infraestrutura de IA passam a ser exigência verificável, não boa prática. O desenho desse gateway é o tema da parte 4 da série; aqui basta reconhecer que a obrigação existe e tem prazo.
LC 105/2001: sigilo bancário como princípio arquitetural O art. 1º da Lei Complementar 105/2001 estabelece que as instituições financeiras conservarão sigilo em suas operações ativas e passivas e serviços prestados. É dever de guarda, não apenas de não divulgação; essa distinção que muda o desenho do controle. As hipóteses de afastamento são taxativas: ordem judicial, investigação criminal, supervisão do BCB, fiscalização tributária. Consentimento do cliente não basta; a obrigação permanece com a instituição. Violação configura o tipo do art. 10, com responsabilidade civil, administrativa e penal. A implicação operacional é direta. Qualquer dado de cliente (CPF, número de conta, saldo, chave PIX, score de crédito) em prompt enviado a modelo externo está saindo do perímetro controlado. Não há "consentimento para enviar ao LLM" que reduza o dever. A política de classificação de dados para prompts é o que operacionaliza a guarda em IA: dados restritos ou sigilosos não entram em prompts para modelos externos sem pseudonimização prévia e autorização explícita do Compliance.
O sigilo bancário é dever de guarda, não apenas de não divulgação. A política de classificação de dados para prompts não é opcional.
LGPD: três artigos que definem a arquitetura A Lei 13.709/2018 tem três artigos que, na prática, ditam decisões arquiteturais de IA generativa em instituição financeira.
Art. 20 revisão de decisão automatizada (com a nuance que importa): o art. 20 garante ao titular o direito de solicitar revisão de decisões tomadas unicamente com base em tratamento automatizado que afetem seus interesses, tais como perfil pessoal, profissional, de consumo, de crédito. Aqui entra uma calibragem que costuma ser dita errado. A redação original aprovada pelo Congresso em 2018 exigia que a revisão fosse feita por pessoa natural. O §3º que carregava essa exigência foi vetado pelo Presidente em 2019 e o veto foi mantido. A Lei 13.853/2019 preservou o direito de revisão, mas sem a obrigatoriedade expressa de ser feita por um humano. O que mantém a revisão humana como caminho prudente é a interpretação dominante de mercado e a postura defensiva diante de fiscalização da ANPD; não o texto vigente. Em IA generativa, manter humanos na cadeia de revisão de decisões com impacto sobre o cliente (crédito, score, classificação de risco, sugestão de produto) é decisão de governança, justificável por gestão de risco e por leitura prudente do dispositivo. A diferença entre "obrigatório por lei" e "interpretação prudente de DPO (Data Protection Officer)" parece sutil em apresentação, mas é o tipo de coisa que um auditor pode identificar em três perguntas.
Art. 33 transferência internacional e a Resolução 19/2024 da ANPD: o art. 33 proíbe transferência de dados pessoais para países sem grau de proteção adequado, salvo hipóteses do próprio artigo. Entre elas, cláusulas-padrão contratuais (SCCs) aprovadas pela ANPD. As SCCs vigentes vêm da Resolução CD/ANPD nº 19/2024, publicada em 23 de agosto de 2024. O regulamento concedeu 12 meses de período para incorporação das SCCs aos contratos vigentes. O prazo encerrou em 23 de agosto de 2025. Desde então, DPA "padrão do fornecedor" sem o texto íntegro das SCCs da ANPD não cumpre a base contratual de transferência internacional.
Art. 46 medidas de segurança e o RIPD antes do primeiro prompt: o art. 46 obriga a adoção de medidas técnicas e administrativas proporcionais aos riscos. Para IA generativa, materializa-se em três frentes: gateway com detecção de PII antes da saída do prompt, trilha de auditoria para uso com dados pessoais e política de resposta a incidentes específica. O Relatório de Impacto à Proteção de Dados (RIPD) é obrigatório para qualquer caso de uso que processe dado pessoal. Deve ser validado pelo DPO antes da operação, não como artefato retroativo.
O conjunto de artigos 20, 33 e 46 não é exigência genérica de "boa proteção". São três decisões arquiteturais explícitas: revisão prevista no projeto, SCC íntegra da ANPD em contrato, RIPD assinado antes do primeiro prompt com dado real.
CVM: o silêncio que fala alto A CVM não emitiu até esta data normativo específico sobre IA generativa. Isso não cria isenção; o regime que já existe se aplica diretamente. O art. 27-D da Lei 6.385/1976, com redação dada pela Lei 13.506/2017, tipifica como crime utilizar informação relevante ainda não divulgada ao mercado para obter vantagem indevida em negociação de valores mobiliários. Pena de reclusão de 1 a 5 anos e multa de até três vezes a vantagem ilícita. Aumento de um terço quando há dever de sigilo sobre a informação, com a mesma pena para quem repassa. A Instrução CVM 607/2019 disciplina o rito sancionador, incluindo termos de compromisso e a apuração de uso indevido. A aplicação a IA generativa é direta. Um modelo com acesso a informação não pública, seja via RAG sobre research interna, via contexto de prompt sobre pipeline de M&A, via MCP sobre tabela de carteiras, pode gerar output que, lido por analista antes da publicação, configura o tipo do art. 27-D. Não importa que a sugestão tenha sido gerada por modelo: a decisão de negociação é humana, e a responsabilidade idem. Em artigo anterior sobre guardrails regulatórios em assistentes de investimentos, descrevi como o controle precisa interceder antes da entrega da resposta ao cliente, exatamente porque registro a posteriori não impede a infração. Aqui o ponto é a contraparte normativa daquela arquitetura: o regime CVM existente já criminaliza o comportamento, com ou sem norma de IA específica. Casos de uso com portfólio, M&A ou análise de emissores exigem escopo restrito, com aprovação prévia de Compliance e segregação de dados que entram no contexto do modelo.
ANBIMA - da autorregulação ao GAIG: em 10 de março de 2026, a ANBIMA, em parceria com a Zetta, lançou o GAIG - Guia de Avaliação de IA Generativa. Natureza: orientativa, não vinculante. É ferramenta de due diligence de fornecedores, não framework de governança interna obrigatório. A estrutura percorre quatro etapas: análise de risco inerente da contratação, questionário de avaliação do terceiro, cálculo de risco residual e definição de requisitos de governança interna. Os pilares de avaliação cobrem compliance regulatório (DPA, SCCs, cláusulas BCB), cibersegurança (SOC 2, ISO 27001, pentest), ciclo de vida da IA (data cutoff, versionamento), proteção de dados (ZDR, localização da inferência, retenção de logs) e cadeia de valor (subprocessadores). Não há sanção formal por não adotar o GAIG. Mas uma instituição que não demonstra processo equivalente não tem defesa em auditoria de terceiro; a ausência de processo equivalente é interpretada como falha de due diligence. O guia também funciona como framework de avaliação, e nesse papel se conecta diretamente a NIST AI RMF, ISO/IEC 42001 e OWASP. Como esses frameworks viram controle concreto e artefato verificável é o tema da parte 3.
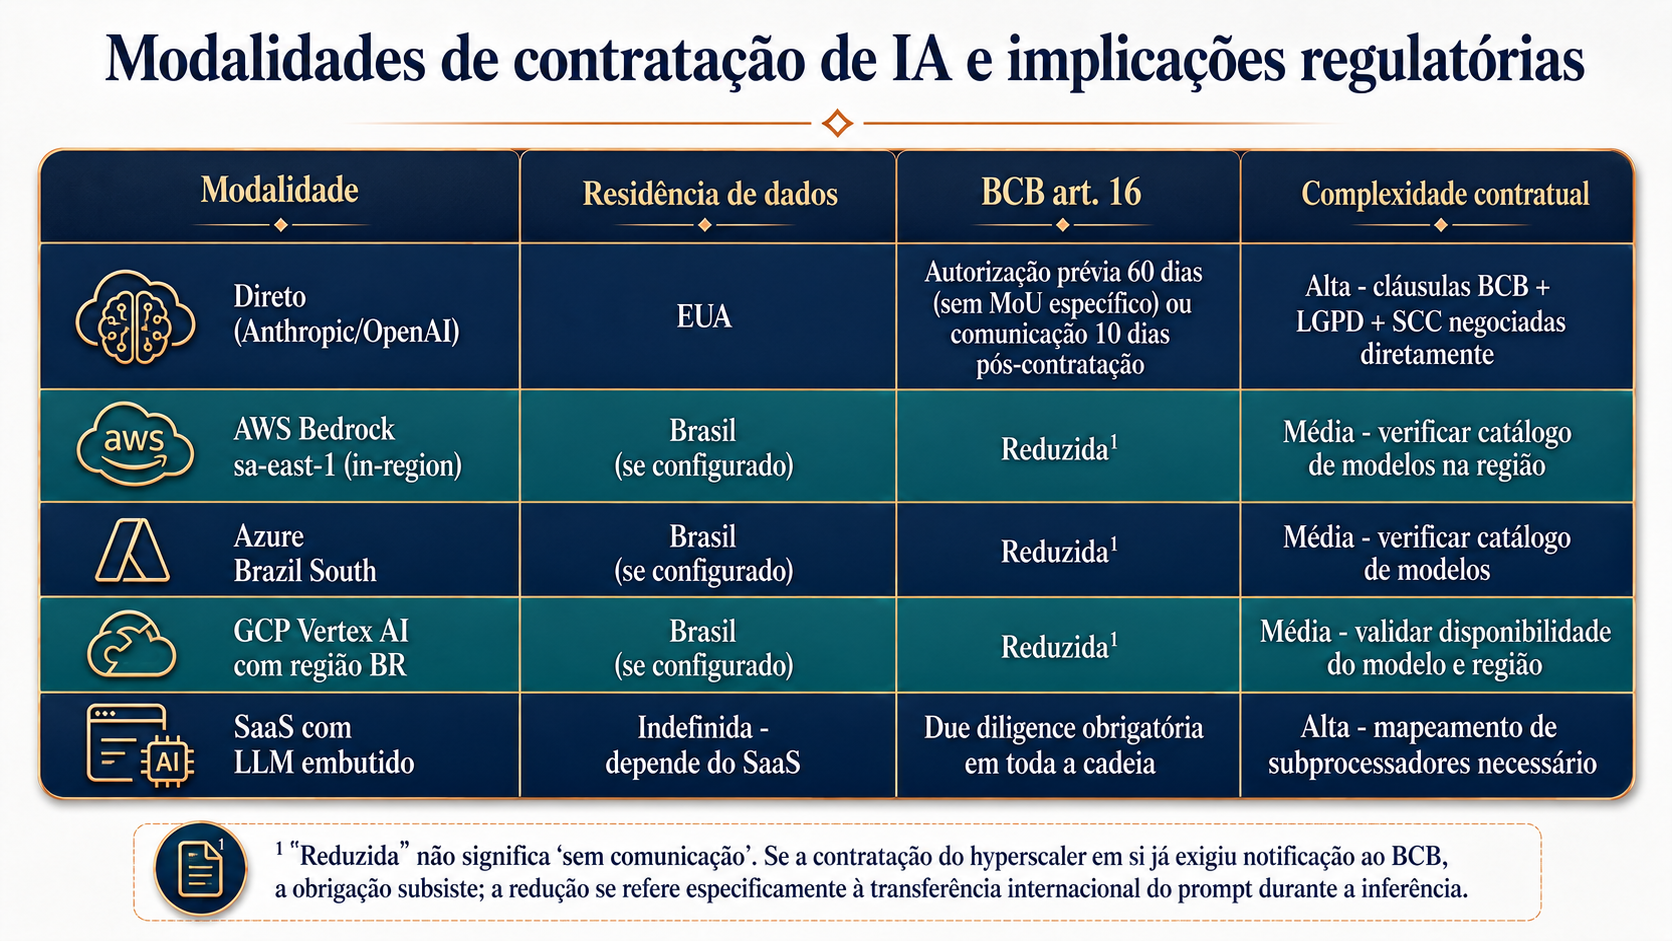
Contratação direta, via hyperscaler ou via SaaS: a decisão estrutural Compreendido o que cada norma exige, vem a pergunta operacional seguinte: qual modalidade de contratação minimiza a superfície regulatória sem comprometer capacidade técnica?
Contratação direta (Anthropic, OpenAI, outros): maior capacidade de negociação de cláusulas contratuais relacionadas ao BCB, à LGPD e às cláusulas-padrão contratuais da ANPD. Inferência tipicamente nos EUA. Sem MoU específico aplicável, a regra prática é autorização prévia BCB de 60 dias. SCC da Res. 19/2024 anexada ao contrato passou a ser inegociável depois de agosto de 2025.
Via hyperscaler/cloud provier com região brasileira: quando a inferência ocorre dentro do território nacional, o dado não cruza fronteira durante a inferência; o enquadramento do art. 16 simplifica e a base de transferência da LGPD pode deixar de ser necessária para esse trecho. Três verificações operacionais antes de assumir o enquadramento simplificado: (i) o modelo desejado está disponível in-region (em AWS Bedrock sa-east-1, a oferta varia por modelo; verificar disponibilidade na região antes de contratar); (ii) o perfil de inferência está configurado como in-region, não cross-region; (iii) os subprocessadores foram mapeados.
SaaS com LLM embutido: a responsabilidade da CMN 4.893 não se reduz com intermediários. É necessário mapear toda a cadeia: subprocessadores, modelo subjacente, DPA do fornecedor de SaaS somado ao DPA do fornecedor de modelo. A simplicidade aparente da contratação some quando o due diligence começa.
Comparativo das modalidades (regime regulatório):
 Ampliar ↗
O princípio Produto ≠ Fornecedor, estabelecido na parte 1, atravessa a comparação. A modalidade de contratação é independente do fornecedor. O mesmo provedor pode ser contratado direto (com regime A) ou via hyperscaler (com regime contratual B), e a avaliação regulatória muda mesmo sendo o "mesmo modelo". Para a Resolução CMN 4.893, o que importa é o local de processamento, não a sede jurídica do fornecedor. Para a LGPD, o que importa é se dados pessoais saem do território nacional. Uma arquitetura que resolve as duas perguntas ao mesmo tempo é o gateway self-hosted em VPC brasileira: inspeciona o prompt antes da saída, mascara PII, registra log auditável localmente, e transforma "prompt com PII saindo do Brasil" em "prompt sanitizado saindo do Brasil". O desenho dessa peça é o tema da parte 4 da série.
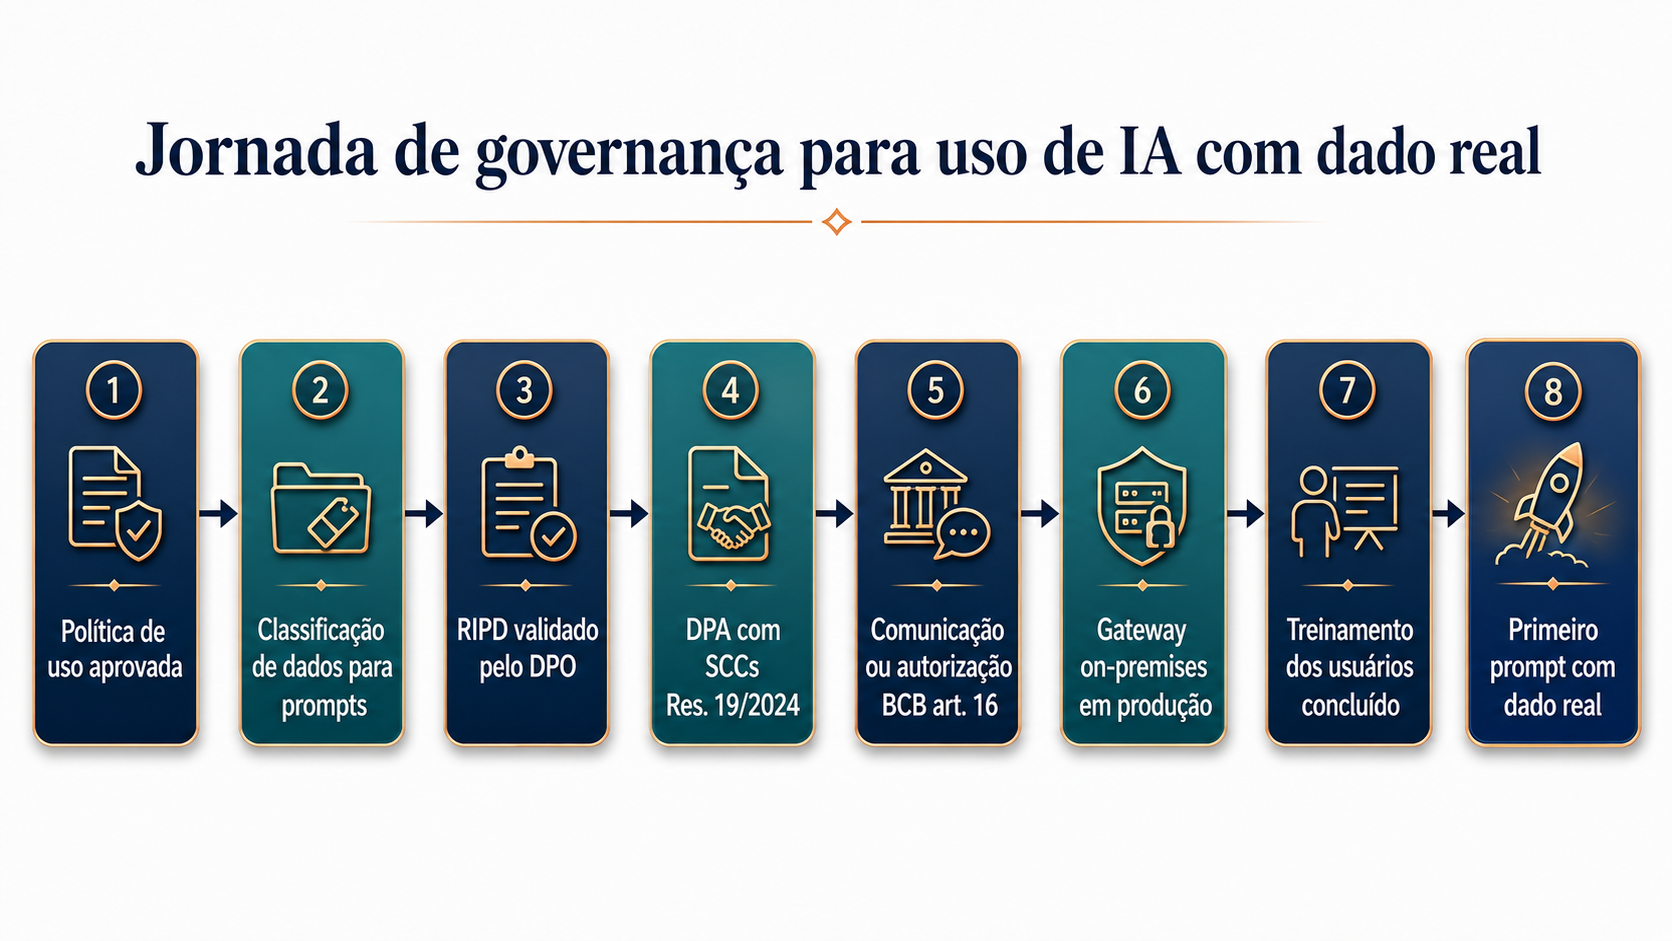
A sequência antes do primeiro prompt Demonstrabilidade (o critério estabelecido na parte 1) deixa de ser conceito e vira sequência. Antes do primeiro prompt com dado real, a instituição precisa ter produzido, na ordem, oito artefatos defensáveis:
 Ampliar ↗
O que sustenta o programa em uma auditoria Os quatro corpos normativos somados ao GAIG não formam uma checklist, mas sim um arcabouço de defesa. A diferença entre uma instituição que sustenta o programa em uma inspeção e outra que tropeça não está na sofisticação do modelo escolhido, está na pilha de artefatos que existe antes do primeiro prompt. Política aprovada, classificação documentada, RIPD assinado, DPA com SCCs íntegras, comunicação ou autorização ao BCB, gateway em produção, treinamento concluído. Sete artefatos antes do prompt número um.
Se as normas dizem o que precisa ser feito, os frameworks dizem como medir se foi bem feito. NIST AI RMF 1.0, ISO/IEC 42001:2023, OWASP LLM Top 10 2025, OWASP Agentic Top 10 2026 e o GAIG no papel de framework de avaliação, traduzidos em controle concreto e artefato verificável, são o tema da próxima parte da série.
Próximo: Parte 3 - Frameworks na prática.
#IAGenerativa #Compliance #BACEN #InstituiçãoFinanceira #LGPD #GovernançaDeIA #RegTech